AI時代のセキュリティ|企業が知っておきたい3つのリスクと「情報セキュリティ10大脅威 2026」
最近、企業の個人情報流出やサイバー攻撃に関するニュースを目にする機会が増えています。
さらに、生成AIの普及に伴い、「AIを悪用したサイバー攻撃」という言葉も耳にするようになりました。
こうしたニュースを見て、「ChatGPTなどのAIを会社で使うと情報が漏れるのでは?」「AIを導入すること自体が危険なのでは?」と感じる方もいらっしゃるかもしれません。
しかし、ここで知っておきたい重要なポイントがあります。
「企業がAIを利用することで生じる情報漏えい」と「外部の攻撃者がAIを悪用して企業を攻撃すること」は、まったく異なる問題です。
さらに最近では、AIを使ったシステム開発や業務自動化に伴う、新たなセキュリティリスクにも注意が必要になっています。
今回は、IPA(独立行政法人情報処理推進機構)の「情報セキュリティ10大脅威 2026」や、海外の公的機関による調査、実際のサイバー攻撃に関する報道をもとに、AI時代に企業が知っておきたい3つのセキュリティリスクを解説します。
目次
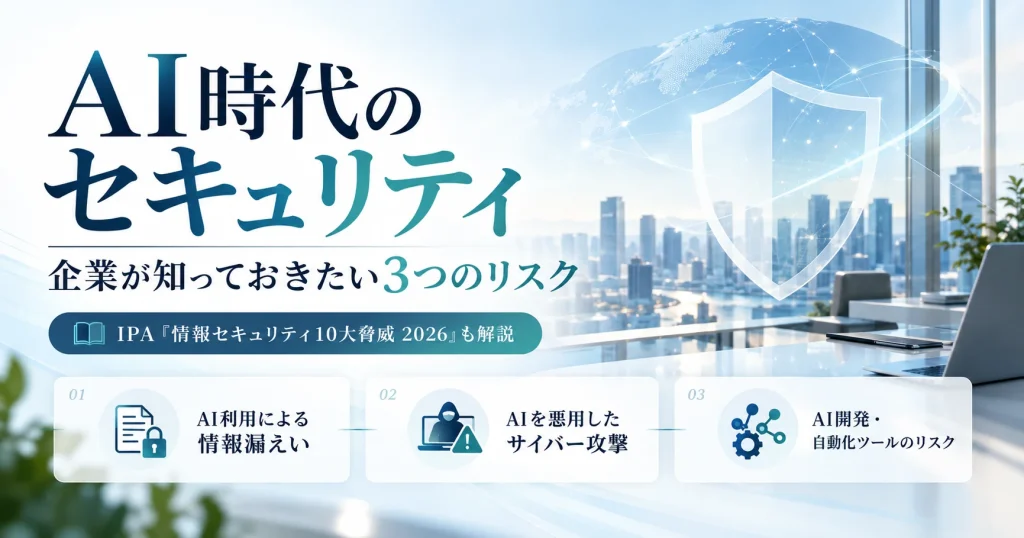
1. AI時代のセキュリティで知っておきたい3つのリスク
AIに関するセキュリティリスクは、大きく3つの視点で整理できます。
| リスクの種類 | 具体的な内容 |
|---|---|
| ① AI利用による情報漏えい | ChatGPTなどに機密情報・個人情報を入力し、不適切に取り扱われる |
| ② AIを悪用したサイバー攻撃 | 外部の攻撃者がAIを使い、企業の既存システムなどを攻撃する |
| ③ AI開発・自動化ツールのリスク | AIに過大な操作権限を与え、重要なファイルやシステムを不適切に操作させてしまう |
それぞれ詳しく見ていきましょう。
① AI利用による情報漏えいリスク
例えば、社員がChatGPTなどの生成AIに、顧客情報や社外秘の資料、契約書の内容などを入力するケースです。
入力した情報がどのように保存・利用されるかは、AIサービスの契約内容やプラン、管理設定などによって異なります。
適切な利用ルールや環境が整っていない場合、企業の機密情報を意図せず外部に提供したり、不適切に共有したりする可能性があります。
これは、企業がAIを業務に導入する際に注意したいリスクです。
ただし、ChatGPTなどに入力した情報が必ず外部に公開されるという意味ではありません。 サービスごとのデータ保護機能や契約条件を確認し、適切に利用することが重要です。
② AIを悪用したサイバー攻撃のリスク
こちらは、企業がAIを利用することとは別の問題です。
サイバー攻撃を仕掛ける側が、AIを悪用するケースです。
例えば、攻撃者がAIを使って、企業のシステムに存在する脆弱性を調査したり、巧妙なフィッシングメールを作成したり、不正アクセスのための作業を効率化したりすることが考えられます。
この場合、攻撃される企業がChatGPTなどの生成AIを導入している必要はありません。
AIを業務でまったく使っていない企業であっても、AIを悪用した外部攻撃の標的になる可能性があります。
つまり、ニュースで「AIを使ったサイバー攻撃」と報じられた場合、それは必ずしも被害企業がAIを導入していたことを意味しないのです。
③ AI開発・自動化ツールのセキュリティリスク
近年では、CodexやClaude Codeなど、AIを活用してプログラムを作成したり、ファイル操作や業務の自動化を行ったりできるツールが広がっています。
こうしたツールは、これまで専門知識が必要だった作業を効率化できる一方で、セキュリティに関する理解も必要になります。
例えば、AI開発ツールに必要以上のアクセス権限を与えてしまうと、意図しないファイルの変更や削除、機密情報へのアクセスなどにつながる可能性があります。
また、外部の文書やWebページに含まれる悪意ある指示をAIが取り込む「プロンプトインジェクション」と呼ばれる攻撃にも注意が必要です。
対策としては、アクセス権限の制限、実行環境の分離、重要操作の承認、専門知識を持つ担当者による確認などが考えられます。
便利なAI開発ツールだからこそ、何を操作できるのか、どの情報にアクセスできるのかを理解して利用することが大切です。
2. IPA「情報セキュリティ10大脅威 2026」でAI関連リスクが初の第3位に
こうしたAI時代のセキュリティリスクについて、日本の公的機関も警鐘を鳴らしています。
IPA(独立行政法人情報処理推進機構)は、2026年1月29日に「情報セキュリティ10大脅威 2026」を公開しました。
これは、前年に発生した情報セキュリティ事故やサイバー攻撃の状況などをもとに、情報セキュリティ分野の専門家や企業の実務担当者など約250名からなる選考会が、審議・投票によって決定したものです。
2026年の組織向け10大脅威
| 順位 | 情報セキュリティの脅威 |
|---|---|
| 1位 | ランサム攻撃による被害 |
| 2位 | サプライチェーンや委託先を狙った攻撃 |
| 3位 | AIの利用をめぐるサイバーリスク【初選出】 |
| 4位 | システムの脆弱性を悪用した攻撃 |
| 5位 | 機密情報を狙った標的型攻撃 |
| 6位 | 地政学的リスクに起因するサイバー攻撃(情報戦を含む) |
| 7位 | 内部不正による情報漏えい等 |
| 8位 | リモートワーク等の環境や仕組みを狙った攻撃 |
| 9位 | DDoS攻撃(分散型サービス妨害攻撃) |
| 10位 | ビジネスメール詐欺 |
特に注目したいのは、2026年に「AIの利用をめぐるサイバーリスク」が初めてランクインし、組織向けの第3位となったことです。
これは、企業がAIを利用する側としてのリスクだけでなく、AIがサイバー攻撃に悪用されるリスクについても、考える必要がある時代になったことを示しています。
なお、この順位は被害件数や被害金額の多さを示すものではなく、専門家等による選考結果です。
3. 海外の公的機関も指摘する「AIによるサイバー攻撃の高度化」
AIを悪用したサイバー攻撃については、海外の公的機関も分析を発表しています。
英国の国家サイバーセキュリティセンター(NCSC)は、2025年5月7日に「Impact of AI on cyber threat from now to 2027」という報告書を公開しました。
この報告書では、AIがサイバー攻撃のさまざまな工程を、より効率的・効果的にすると分析しています。
例えば、攻撃対象の調査、脆弱性の発見、攻撃用プログラムの作成、ソーシャルエンジニアリングなどです。
NCSCは、2027年に向けて、既存の攻撃手法がAIによってさらに強化される可能性が高いと評価しています。
ここで重要なのは、AIを悪用したサイバー攻撃は、必ずしも新しい種類の攻撃とは限らないということです。
これまで行われてきた攻撃を、AIがより速く、効率的に進められるようにするという側面があります。
出典:英国NCSC「Impact of AI on cyber threat from now to 2027」(英語)
4. 【2026年10月の報道】韓国の銀行へのサイバー攻撃にAIが使われた可能性
実際のサイバー攻撃に関しても、AIの悪用が疑われる事例が報告されています。
2026年10月8日、ロイターは、韓国の少なくとも9つの銀行を標的としたサイバー攻撃について報じました。
報道によると、米国のセキュリティ企業CrowdStrikeは、中国を拠点とする人物が攻撃に関与した可能性があると分析しています。
また、攻撃には中国で開発された「ARTEX」と呼ばれるAIエージェントや、Anthropicの「Claude」が使われた疑いがあるとされています。
この事例から考えたいのは、被害を受けた銀行がAIを業務に導入していたから攻撃が起きた、という話ではないことです。
攻撃者側がAIを利用して、銀行関連のシステムを標的にした可能性があるという事例です。
ただし、ここで注意したい点があります。
今回の報道内容は、セキュリティ企業による調査・分析に基づくものであり、攻撃者の特定やAIツールの具体的な関与について、すべての事実が確定しているわけではありません。
また、AIが攻撃のどの工程を担ったのかについても、慎重に判断する必要があります。
そのため、本記事では「AIを使った攻撃が確定した事例」ではなく、「AIが悪用された可能性が指摘されている事例」として紹介しています。
5. 「AIを使わなければ安全」という考え方では守れない
ここまで紹介してきた情報から、企業が考えるべきことが見えてきます。
それは、「AIを導入しなければ、AIに関するセキュリティリスクを回避できる」とは限らないということです。
もちろん、生成AIを業務に導入する際には、機密情報の取り扱いやアクセス権限、利用ルールなどを整える必要があります。
一方で、AIを利用していない企業であっても、攻撃者がAIを悪用していれば、その攻撃を受ける可能性があります。
そのため、企業には異なるリスクに応じた対策が求められます。
AIを利用する際の対策
- 利用可能なAIサービスやプランの選定
- 機密情報・個人情報の取り扱いルール
- データ保護設定やアクセス権限の管理
- 社員向けのAIリテラシー研修
外部からのサイバー攻撃への対策
- 多要素認証の導入
- システムやソフトウェアの定期的な更新
- 不審なメールやWebサイトへの対策
- バックアップや事故発生時の対応体制の整備
AIを活用した開発・自動化に関する対策
- AIツールが操作できる範囲の制限
- APIキーなどの認証情報の適切な管理
- 開発環境と本番環境の分離
- 専門家によるセキュリティ確認
特に企業のAI導入では、AIの便利な使い方を教えるだけでなく、安全に使うためのルールや仕組みを整えることも重要です。
6. まとめ|AI時代のセキュリティは「正しく知ること」から始まる
生成AIの進化によって、企業の業務効率化やシステム開発には大きな可能性が広がっています。
一方で、AIの利用に伴う情報漏えいや、AIを悪用したサイバー攻撃など、注意すべきリスクも変化しています。
今回ご紹介した3つのリスクは、それぞれ原因も対策も異なります。
特に覚えておきたいのは、「AIを利用した企業の情報漏えい」と「AIを利用した攻撃者による情報漏えい」は、別の問題であるということです。
情報漏えいのニュースを目にした際には、何が原因で、どのような経路で情報が流出したのかを確認することが重要です。
AIを使うことを過度に恐れる必要はありません。しかし、AIを使えば何でも安全というわけでもありません。
AI Mate株式会社では、企業の生成AI導入や業務改善を支援する中で、便利な活用方法とあわせて、安全に使うための知識やルールづくりを大切にしています。
AIを正しく理解し、リスクに応じた対策を講じながら活用していくこと。
それが、AI時代の企業に求められるセキュリティの基本だと考えています。
関連記事
-
 AI秘書を業務に活かすには?Slackを使った仕事の整理と役割分担
-
 ChatGPT「Dots」の導入に必要なProプランとは?Plusからの変更と料金の仕組み
-
 ChatGPTで簡単に作れる!毎朝のメール対応を手伝うAIエージェント
-
 ChatGPTの無料版と有料版は何が違う?「口・耳・目・手・足」でわかるAI活用とプラグイン連携
-
 【2026年最新】AIが24時間働く時代へ!OpenAIの新機能「dots」とは?企業での活用方法・料金・導入のポイントを解説
-
 なぜ2段階認証が必要なのか?パスワード・パスキー・生体認証の違いと企業のセキュリティ対策
-
 AI Mateが「五反田バレーアクセラレーションプログラム2026」に採択されました
-
 AIでPowerPoint作成を1週間から1日に。ChatGPT・Claudeの利用枠を抑える5つの工夫